授权设备指纹档案
欧y钱包为每台已绑定设备生成指纹档案,记录硬件特征哈希与最近授权时间,用户可随时撤销可疑设备的授权权限。
每笔敏感操作需同时通过设备指纹与时间窗口校验,欧y钱包在授权环节拦截异常设备与过期请求,降低会话劫持风险。
欧y钱包初始化时生成的三个分片恢复信息需用户自行备份。若丢失任一分片恢复信息,需使用剩余分片在安全中心发起重组恢复,具体步骤在欧y钱包帮助文档中有详细说明。建议初始化后立即完成三份备份。
欧y钱包的私钥分片存储于设备安全芯片与加密容器,签名重组过程在隔离内存完成,私钥明文不进入应用主进程。
欧y钱包为每台已绑定设备生成指纹档案,记录硬件特征哈希与最近授权时间,用户可随时撤销可疑设备的授权权限。
欧y钱包将私钥拆分为多个加密分片,分别存储于设备安全区与独立加密容器,单一存储点被攻破无法还原完整私钥。
欧y钱包的授权日志默认存储在本地安全区,不上传服务器。用户可在安全中心查看完整记录,如需导出可手动生成加密报告。日志内容仅包含设备指纹哈希与校验结果,不含私钥材料。
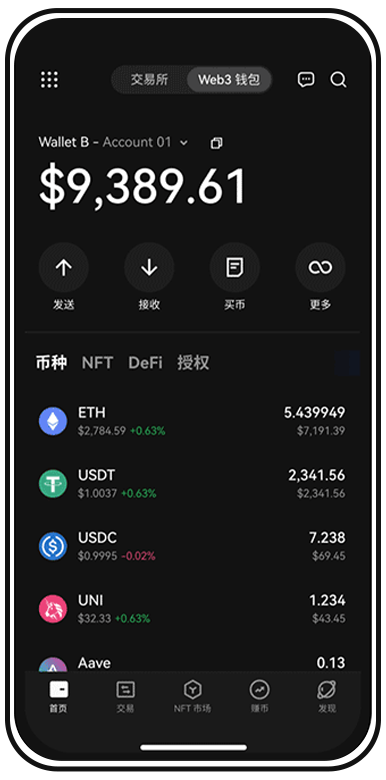
欧y钱包的隔离签名环境采用轻量加密管道通信,从发起签名到返回结果平均耗时低于300毫秒,不影响正常操作节奏。
欧y钱包将签名模块与联网模块物理隔离,签名指令通过加密管道传递,联网进程无法读取签名环境内的任何密钥材料。
欧y钱包对每笔授权请求执行设备指纹与时间窗口双重校验,不匹配的请求在到达签名模块前即被拦截并记录。
欧y钱包的三个私钥分片分别存储于不同安全域,攻击者需同时攻破三个独立存储点才能重组私钥,大幅抬高攻击成本。
第一步,在欧y钱包完成初始化后立即备份三个加密分片的恢复信息,分别存放于不同物理位置。第二步,进入安全中心绑定当前设备指纹,开启时间窗口校验。第三步,发起一笔小额交易验证签名流程,确认隔离签名环境正常响应后再进行大额操作。三步走完,欧y钱包的底层安全机制才算真正激活。
欧y钱包的隔离签名环境通过加密管道与主进程通信,实测签名响应在300毫秒以内。日常交易中用户感知不到明显延迟,与普通钱包操作节奏基本一致。
在旧设备上打开欧y钱包安全中心,进入设备指纹档案,选择解绑当前设备。新设备安装欧y钱包后重新绑定指纹并完成一次签名验证即可恢复授权。旧设备的授权权限会同步失效。
欧y钱包的多层加密架构不是概念包装,每项机制都有对应的操作入口。现在注册并完成三步初始化,把资产控制权握在自己手里。